Was ist am 3. November 2026 angekündigt?
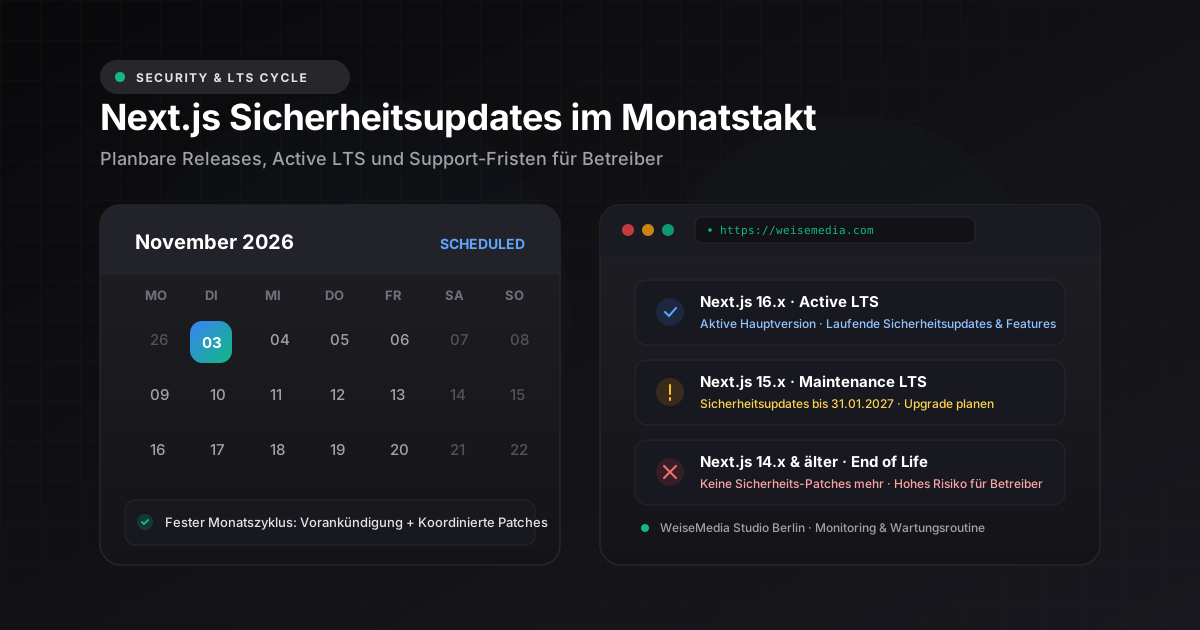
Das Entwicklerteam hinter Next.js kündigte am 27. Oktober 2026 ein reguläres Sicherheitsupdate für Dienstag, den 3. November 2026 an (Vorankündigung im Next.js-Blog). Das Release schließt sieben Schwachstellen mittlerer Schwere ("medium"). Wie bei diesem Format üblich, werden detaillierte Sicherheitshinweise, betroffene Versionsbereiche und Update-Anweisungen zeitgleich mit der Bereitstellung der Patches veröffentlicht.
Die Vorlaufzeit von rund einer Woche gibt Entwicklern und Hosting-Anbietern die Gelegenheit, Update-Fenster und serverseitige Firewall-Regeln vorzubereiten. Das Update betrifft sowohl die aktuelle Hauptversion 16 als auch die im Wartungsmodus befindliche Version 15.
Warum kommen die Updates jetzt nach Plan?
Bereits am 13. Juli 2026 hat das Next.js-Team ein formelles Programm für Sicherheitsupdates eingeführt (Details zum Security-Release-Programm). Der Grund: Weltweit werden durch automatisierte Sicherheitsprüfungen und KI-gestützte Code-Analysen deutlich mehr Schwachstellen gemeldet als in früheren Jahren. Um hektische Ad-hoc-Releases zu vermeiden, setzt das Team auf verlässliche Termine einmal im Monat.
Akute Notfall-Lücken werden weiterhin außerplanmäßig geschlossen – wie etwa am 14. Oktober 2026, als zwei kritische Schwachstellen zur unautorisierten Code-Ausführung (RCE) behoben wurden (Bericht zum Oktober-Update). Das erste planmäßige Release erschien am 20. Juli 2026 mit Version 16.2.11 und 15.5.21 (Juli-Release Notes). Wichtig für Betreiber: Ob eine Schwachstelle die eigene Website gefährdet, hängt stark von den aktivierten Funktionen (wie Server Actions oder Bildoptimierung) und der Hosting-Infrastruktur ab.
Welche Next.js-Versionen sind noch sicher versorgt?
Die offizielle Support-Policy unterscheidet klar zwischen aktiver Weiterentwicklung und reiner Sicherheitswartung (Next.js Support-Richtlinie). Unter dem LTS-Modell (Long-Term Support) erhalten ältere Versionen über einen definierten Zeitraum ausschließlich Stabilitäts- und Sicherheits-Fixes.
Next.js 16 befindet sich im Status "Active LTS" und profitiert von allen neuen Features und Fehlerbehebungen. Für Next.js 15 ("Maintenance LTS") wurde die Frist über das ursprüngliche Datum im Oktober 2026 hinaus verlängert: Sicherheitsupdates werden noch bis zum 31. Januar 2027 bereitgestellt. Für Next.js 14 und alle früheren Generationen gibt es hingegen keinerlei Patches mehr.
| Version | Support-Status | Sicherheitsupdates bis | Handlungsempfehlung |
|---|---|---|---|
| Next.js 16.x | Active LTS | Laufend (aktuelle Hauptversion) | Monatliche Wartungs-Patches zeitnah einspielen |
| Next.js 15.x | Maintenance LTS | 31. Januar 2027 (verlängert) | Upgrade auf Version 16 bis Ende 2026 / Januar 2027 einplanen |
| Next.js 14.x & älter | End of Life (EOL) | Keine Unterstützung mehr | Dringend Versionssprung oder Relaunch beauftragen |
Was heißt das für Ihr Unternehmen?
Unsere Einschätzung: Der monatliche Update-Rhythmus ist für Unternehmen eine gute Nachricht, weil Sicherheitswartung planbar wird. Er beendet aber endgültig die Mentalität, eine Web-Plattform einmal aufzusetzen und jahrelang unangetastet zu lassen. Wer Next.js ohne kontinuierliche Betreuung betreibt, riskiert veraltete Dependencies und ungeschützte Server-Endpunkte – insbesondere bei Webseiten mit Kontaktformularen, geschützten Bereichen oder Self-Hosting.
Für eine geordnete Absicherung empfehlen wir Betreibern folgendes fünfstufiges Vorgehen:
- 1Version ermitteln: Klären Sie mit Ihrem Entwickler oder Ihrer Agentur, welche Next.js-Version aktuell in der Produktionsumgebung läuft.
- 2Sicherheits-Patch einspielen: Bringen Sie Ihre Umgebung zeitnah auf den aktuellen Patch-Stand und prüfen Sie Kernfunktionen wie Formulare und Bildauslieferung.
- 3Next.js 14 ablösen: Falls Sie noch Next.js 14 einsetzen, planen Sie ein Upgrade als eigenständiges Projekt ein. Unsere Next.js-Entwicklung in Berlin modernisiert veraltete Codebasen strukturiert.
- 4Next.js 15 Migration vorbereiten: Terminieren Sie den Wechsel auf Next.js 16 vor dem Auslaufen der Frist am 31. Januar 2027. Bei größeren Anpassungen lohnt oft ein ganzheitlicher Website-Relaunch.
- 5Wartungsroutine etablieren: Vereinbaren Sie mit Ihrem Dienstleister einen festen monatlichen Termin zur Prüfung der offiziellen Next.js-Sicherheitsmeldungen. Weitere Orientierung finden Sie in unserem Blog.
Noble Atlas
High-Performance Next.js Plattform mit gehärteter Architektur und kontinuierlicher Sicherheitswartung
Häufige Fragen
Verwendete Quellen & Nachweise
- Next.js Blog: Upcoming Next.js November Security Release (27.10.2026) — Offizielle Vorankündigung des Sicherheitsupdates vom 3. November 2026 gegen 7 mittlere Schwachstellen(Abruf: 03.11.2026)
- Next.js Blog: Next.js Security Release Program (13.07.2026) — Vorstellung des monatlichen Update-Zyklus und der Zusammenarbeit mit Hosting-Anbietern(Abruf: 03.11.2026)
- Next.js Docs: Official Support Policy — LTS-Laufzeiten: Next.js 16 Active LTS, Next.js 15 Support bis 31.01.2027, Next.js 14 EOL(Abruf: 03.11.2026)
- Next.js Blog: Security Overview & Advisories — Zentrale Übersicht aller veröffentlichten Sicherheits-Advisories und Patches(Abruf: 03.11.2026)
Sie wissen nicht, welche Next.js-Version auf Ihrer Website läuft oder ob das letzte Sicherheitsupdate eingespielt ist? Wir prüfen den Stand Ihrer Website und sagen Ihnen, was zu tun ist.
Alexander Weise ist Inhaber von WeiseMedia am Mariendorfer Damm in Berlin. Er konzipiert und programmiert High-End Next.js Plattformen, individuelle CRMs und spezialisierte Webauftritte mit Fokus auf Ladezeit, DSGVO-Sicherheit und Konversion.